NORMATIVA NIS2
Consultoría especializada, ciberseguridad avanzada y NIS MANAGER en una única solución

Cumplimiento NIS2
para Empresas y Organizaciones Críticas

La Directiva NIS2 establece nuevas obligaciones de ciberseguridad para empresas y organizaciones de sectores críticos.

En NEOTIC te ayudamos a evaluar, implantar y mantener el cumplimiento mediante auditorías, análisis de riesgos, servicios de ciberseguridad y NIS MANAGER, nuestra plataforma diseñada para gestionar el cumplimiento normativo de forma centralizada y eficiente.
Consultoría, ciberseguridad y tecnología para adaptarte a NIS2

Cumple con NIS2 de forma:
sencilla, eficiente y auditable

La Directiva NIS2 marca un antes y un después en la ciberseguridad de las organizaciones europeas. Si tu empresa opera en sectores esenciales o críticos, es momento de garantizar el cumplimiento normativo, reforzar la protección de tus sistemas y demostrar tu capacidad de respuesta frente a incidentes de seguridad.


En NEOTIC te ayudamos a adaptarte a NIS2 mediante consultoría especializada, auditoría, análisis de riesgos, implantación de medidas de seguridad y NIS MANAGER, nuestra plataforma desarrollada para gestionar el cumplimiento de forma centralizada y continua.

Más seguridad, más control y mayor resiliencia frente a las ciberamenazas

¿Qué es la Directiva NIS2?

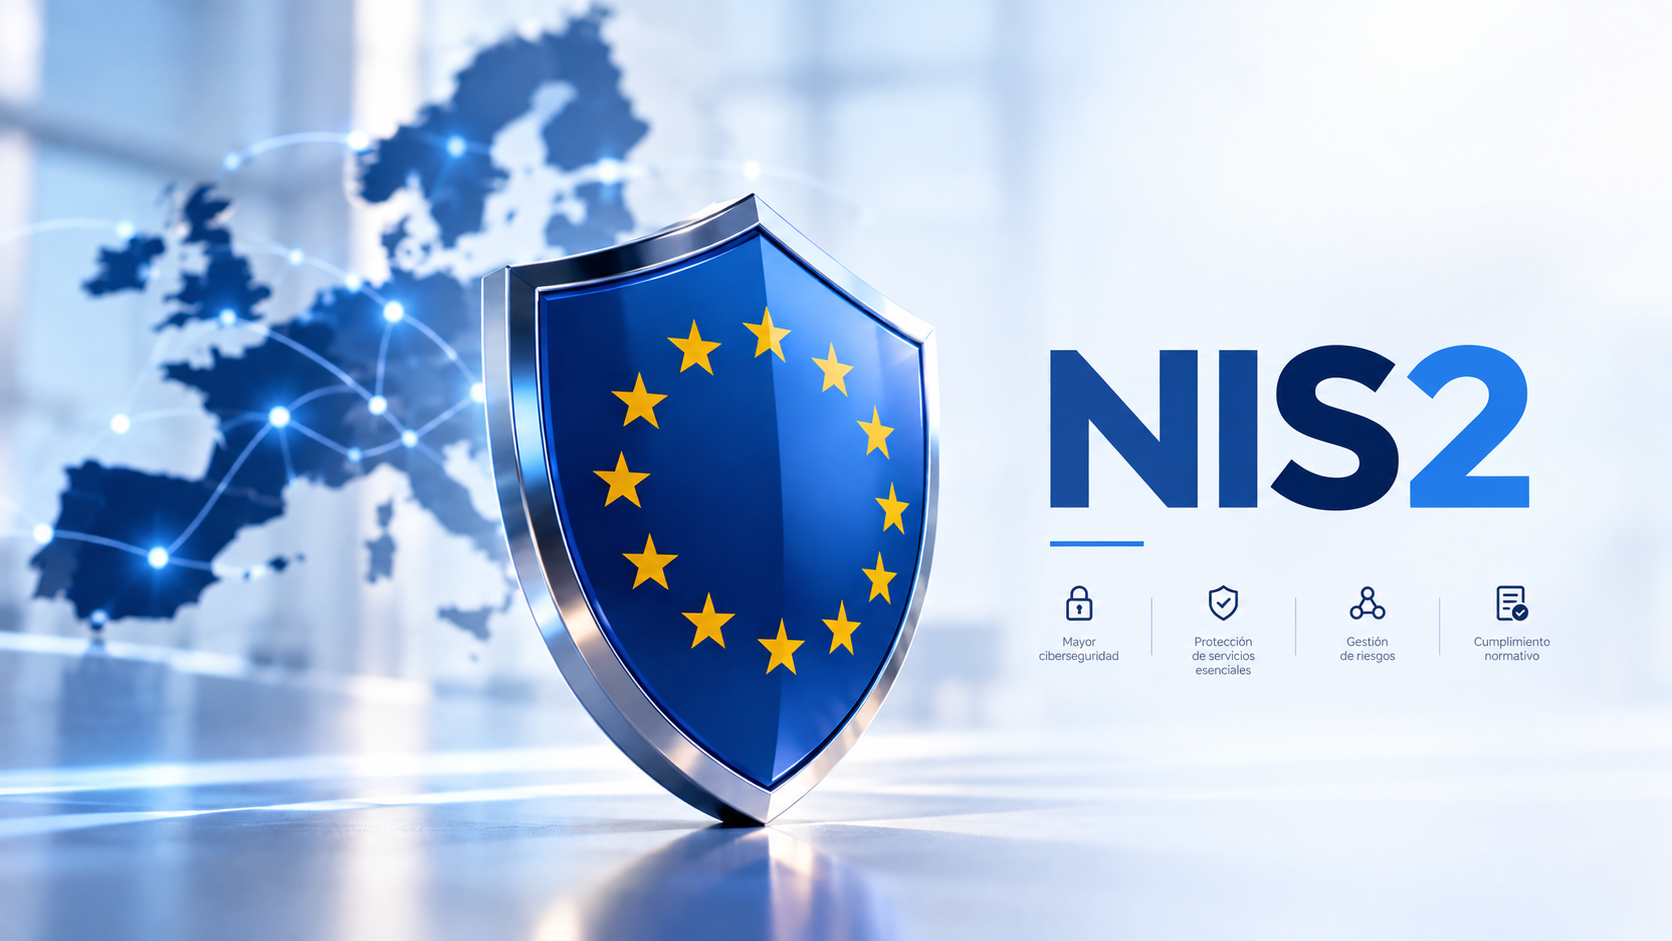
La Directiva NIS2 (Network and Information Security Directive) es la normativa europea creada para reforzar la ciberseguridad de las organizaciones que prestan servicios esenciales y críticos.


La nueva regulación amplía significativamente el alcance de la anterior Directiva NIS, incorporando nuevos sectores, mayores exigencias de seguridad y mecanismos de supervisión mucho más estrictos.


El objetivo principal de NIS2 es mejorar la resiliencia de las organizaciones, minimizar el impacto de los ciberataques y garantizar la continuidad de los servicios fundamentales para la economía y la sociedad.

La ciberseguridad pasa a formar parte de la estrategia y la gobernanza empresarial

¿Por qué es importante NIS2?

La ciberseguridad ya no es únicamente una cuestión tecnológica.

Se ha convertido en un factor estratégico para la continuidad y competitividad de cualquier organización.


NIS2 establece obligaciones relacionadas con:


  • Gestión de riesgos.
  • Seguridad de la información.
  • Continuidad de negocio.
  • Seguridad de proveedores.
  • Gestión de incidentes.
  • Supervisión y gobernanza.
  • Formación en ciberseguridad.
  • Responsabilidad de la dirección.

Las empresas deberán demostrar que disponen de medidas adecuadas para prevenir, detectar, responder y recuperarse ante incidentes de seguridad.

Si tu organización ya trabaja con ISO 27001 o con el Esquema Nacional de Seguridad (ENS), buena parte de esos controles se pueden reutilizar para cumplir NIS2. Te lo explicamos en nuestro servicio de cumplimiento normativo en ciberseguridad y en ciberseguridad para empresas.

Conoce qué empresas y sectores están sujetos a las obligaciones de la Directiva NIS2.

¿Por qué es importante NIS2?

La Directiva NIS2 amplía considerablemente el número de organizaciones obligadas a cumplir requisitos específicos de ciberseguridad.

ALTA CRITICIDAD

Sectores de
ALTA CRITICIDAD

SECTORES CRÍTICOS

Otros
SECTORES CRÍTICOS

¿No sabes si tu empresa
está afectada?

La normativa afecta principalmente a empresas que:

Si sigues teniendo dudas, nuestros especialistas pueden realizar una evaluación inicial para determinar si tu organización se encuentra dentro del ámbito de aplicación de NIS2 y cuáles son sus obligaciones específicas.

¿Tu organización está dentro del alcance de la nueva normativa europea de ciberseguridad?

Principales Obligaciones de la Directiva NIS2

Un enfoque integral para fortalecer la resiliencia y la continuidad de negocio.

GESTION DE RIESGOS

Gestión de riesgos

Identificación, evaluación y mitigación continua de riesgos.

Continuidad de Negocio

Planes de recuperación ante incidentes y continuidad operativa.

GESTIÓN DE INCIDENTES

Gestión de Incidentes

Procedimientos para detectar, responder y recuperar servicios.

SEGURIDAD DE PROVEEDORES

Seguridad de Proveedores

Control y evaluación de terceros y cadenas de suministro.

FORMACIÓN Y CONCIENCIACIÓN

Formación y Concienciación

Capacitación continua para empleados y directivos.

Gobernanza y Supervisión

Participación activa de la dirección en la gestión de la ciberseguridad.

NEOTIC EN NIS2
NIS2
ESTAMOS CONTIGO en todo el proceso de adecuación y cumplimiento

Servicios NIS2 de NEOTIC

En NEOTIC te acompañamos durante todo el proceso de adaptación a la Directiva NIS2, proporcionando una visión integral que combina consultoría, ciberseguridad y tecnología.

Nuestro objetivo es ayudarte a cumplir con los requisitos normativos, reducir riesgos y fortalecer la resiliencia de tu organización frente a las amenazas actuales.
Evaluación de Aplicabilidad

Análisis GAP NIS2

Auditoría de Ciberseguridad

Gestión de Riesgos

Plan Director NIS2

Implantación de Medidas Técnicas

Formación y Concienciación

Soporte Continuo

Consultoría experta, tecnología especializada y una metodología probada para proteger tu organización

Una solución integral para alcanzar y mantener
el cumplimiento NIS2

Todo lo que necesitas para adaptarte a NIS2:
consultoría, tecnología y soporte experto en una única solución.

LOGO NIS MANAGER NEGATIVO
Consultoría especializada NEOTIC

NIS MANAGER

Contarás con el respaldo de consultores especializados que te ayudarán a:

  • Identificar tus obligaciones.
  • Gestionar riesgos.
  • Implantar medidas de seguridad.
  • Preparar auditorías.
  • Mantener el cumplimiento a lo largo del tiempo.
LOGO NIS MANAGER NEGATIVO
Beneficios de cumplir con la

NIS2

Te ayuda a convertir el cumplimiento de la NIS2 en una herramienta estratégica para tu organización:

  • Más seguridad.
  • Mayor resiliencia.
  • Menor riesgo regulatorio.
  • Mejor continuidad de negocio.
  • Mayor confianza de clientes y proveedores.
  • Ventaja competitiva frente al mercado.
  • Mayor capacidad ante ciberincidentes.
LOGO NIS MANAGER NEGATIVO
Proceso de adecuación

NIS2 con NEOTIC

Un proceso guiado para alcanzar y mantener el cumplimiento NIS2 con total confianza:

  • Diagnóstico inicial.
  • Análisis GAP.
  • Evaluación de riesgos.
  • Plan Director.
  • Implantación.
  • Seguimiento y Mejora Continua.
FAQ
+1000 Clientes satisfechos
00 fondo FAQ CIBERSEGURIDAD copia ok
Resolvemos las dudas más habituales sobre el cumplimiento NIS2 y cómo puede ayudarte NEOTIC

Preguntas Frecuentes sobre
la directiva NIS2

Descubre qué organizaciones están afectadas, cuáles son las principales obligaciones de la Directiva NIS2 y cómo adaptar tu empresa de forma sencilla, eficiente y segura con el apoyo de consultores especializados y la plataforma NIS MANAGER.
La Directiva NIS2 es la normativa europea que establece requisitos de ciberseguridad para organizaciones esenciales e importantes, con el objetivo de mejorar su resiliencia frente a amenazas e incidentes de seguridad.

La NIS2 afecta a organizaciones de sectores críticos como energía, transporte, sanidad, infraestructuras digitales, industria, alimentación, administración pública y numerosos proveedores de servicios tecnológicos y digitales.

Si tu organización opera en un sector regulado y cumple determinados criterios de tamaño o relevancia estratégica, es posible que esté incluida dentro del ámbito de aplicación de la directiva. En NEOTIC podemos ayudarte a determinarlo mediante una evaluación inicial.

La normativa exige medidas relacionadas con la gestión de riesgos, protección de sistemas, continuidad de negocio, gestión de incidentes, seguridad de proveedores, formación en ciberseguridad y supervisión por parte de la dirección.

El incumplimiento puede dar lugar a sanciones económicas, auditorías regulatorias, medidas correctivas obligatorias y daños reputacionales que afecten a la confianza de clientes y proveedores.

Sí. Las organizaciones afectadas deberán disponer de procedimientos para identificar, gestionar y notificar incidentes significativos dentro de los plazos establecidos por la normativa.

La dirección desempeña un papel fundamental, ya que debe participar activamente en la supervisión de los riesgos de ciberseguridad y garantizar que la organización adopta las medidas necesarias para cumplir con la normativa.

Es un proceso que permite identificar las diferencias entre la situación actual de la organización y los requisitos exigidos por la Directiva NIS2, facilitando la definición de un plan de adecuación.

El tiempo depende del nivel de madurez de la organización y de las medidas de seguridad ya implantadas. Tras una evaluación inicial es posible establecer una hoja de ruta realista y priorizada.

NEOTIC te acompaña durante todo el proceso mediante consultoría especializada, auditorías, análisis GAP, gestión de riesgos, implantación de medidas técnicas, formación y soporte continuo.

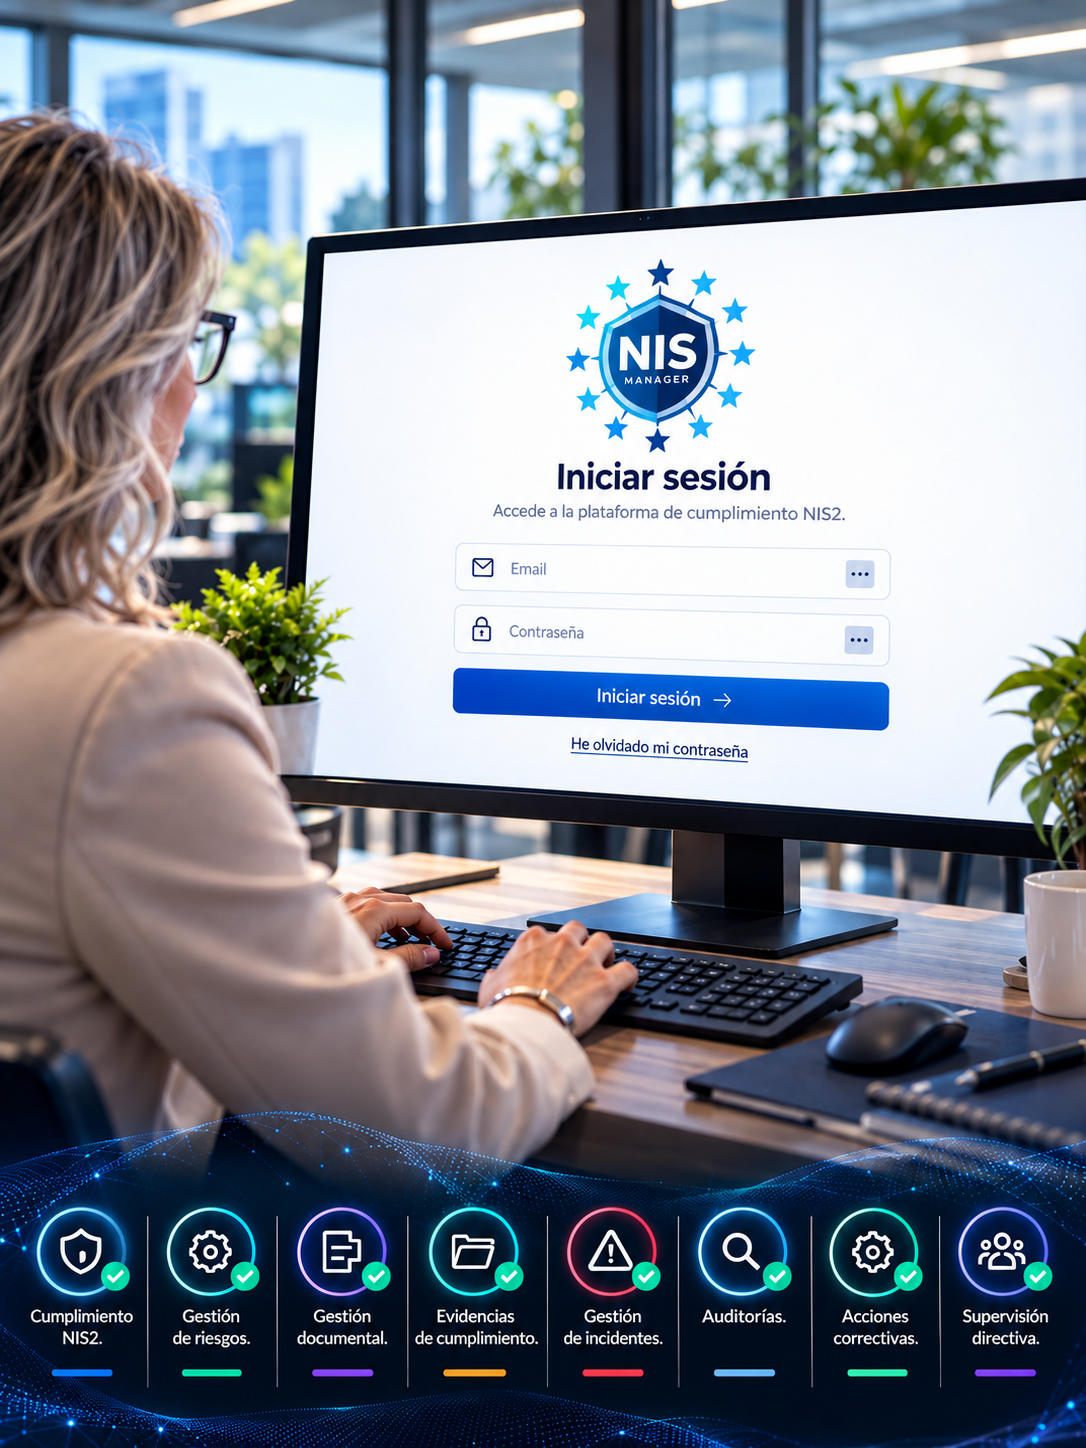
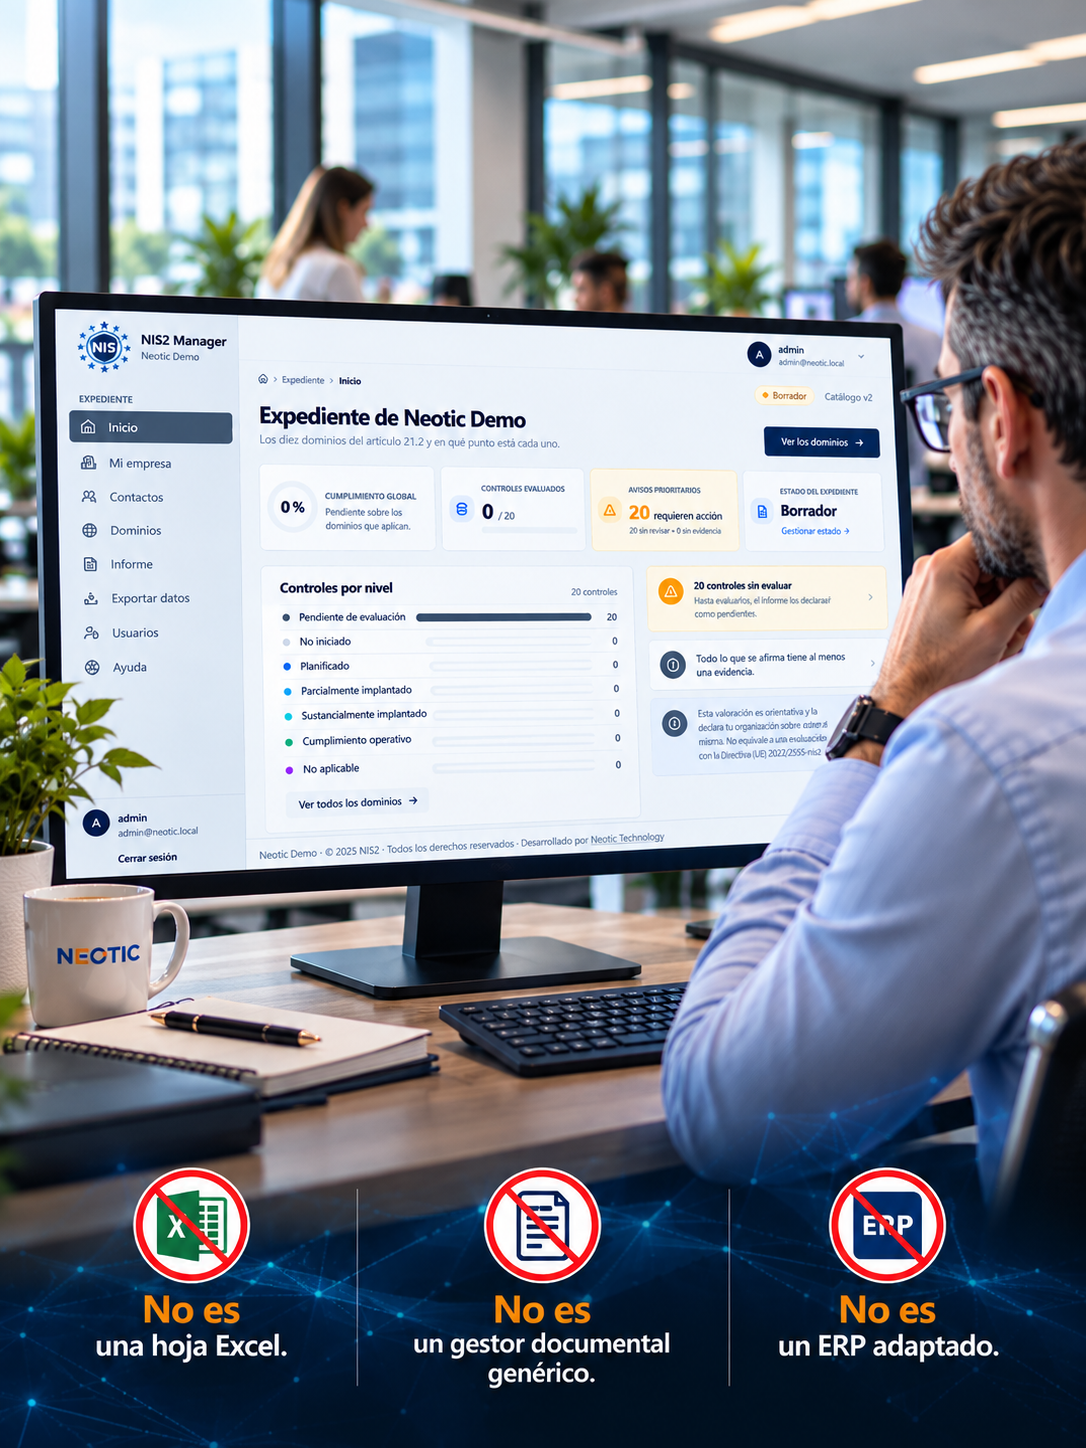
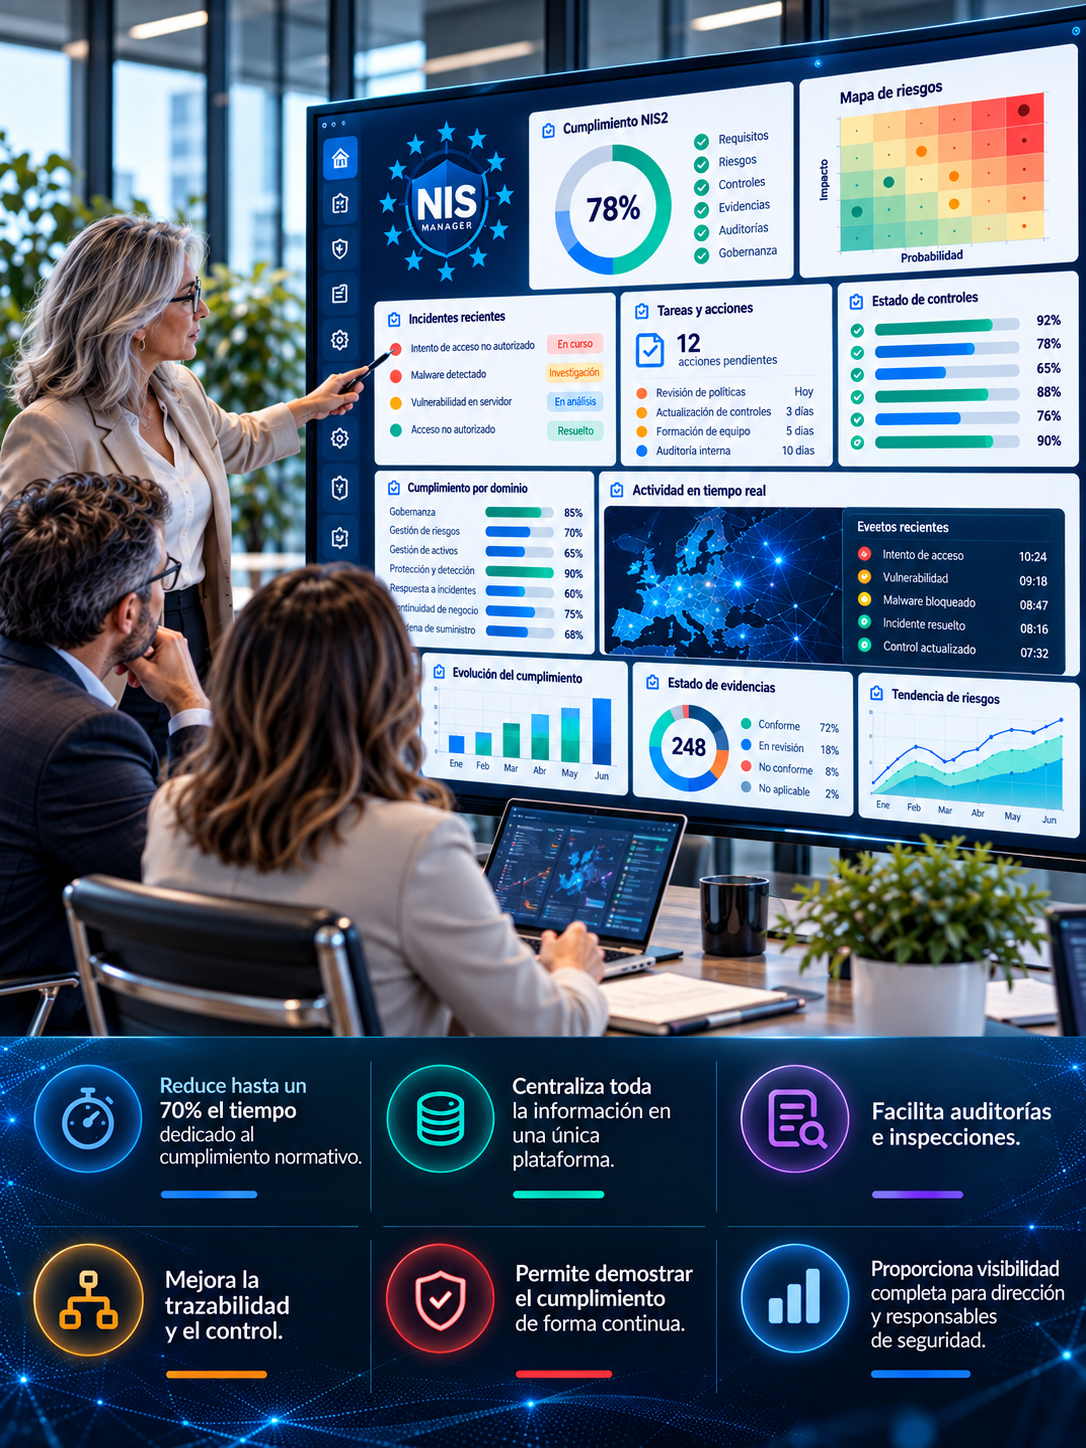
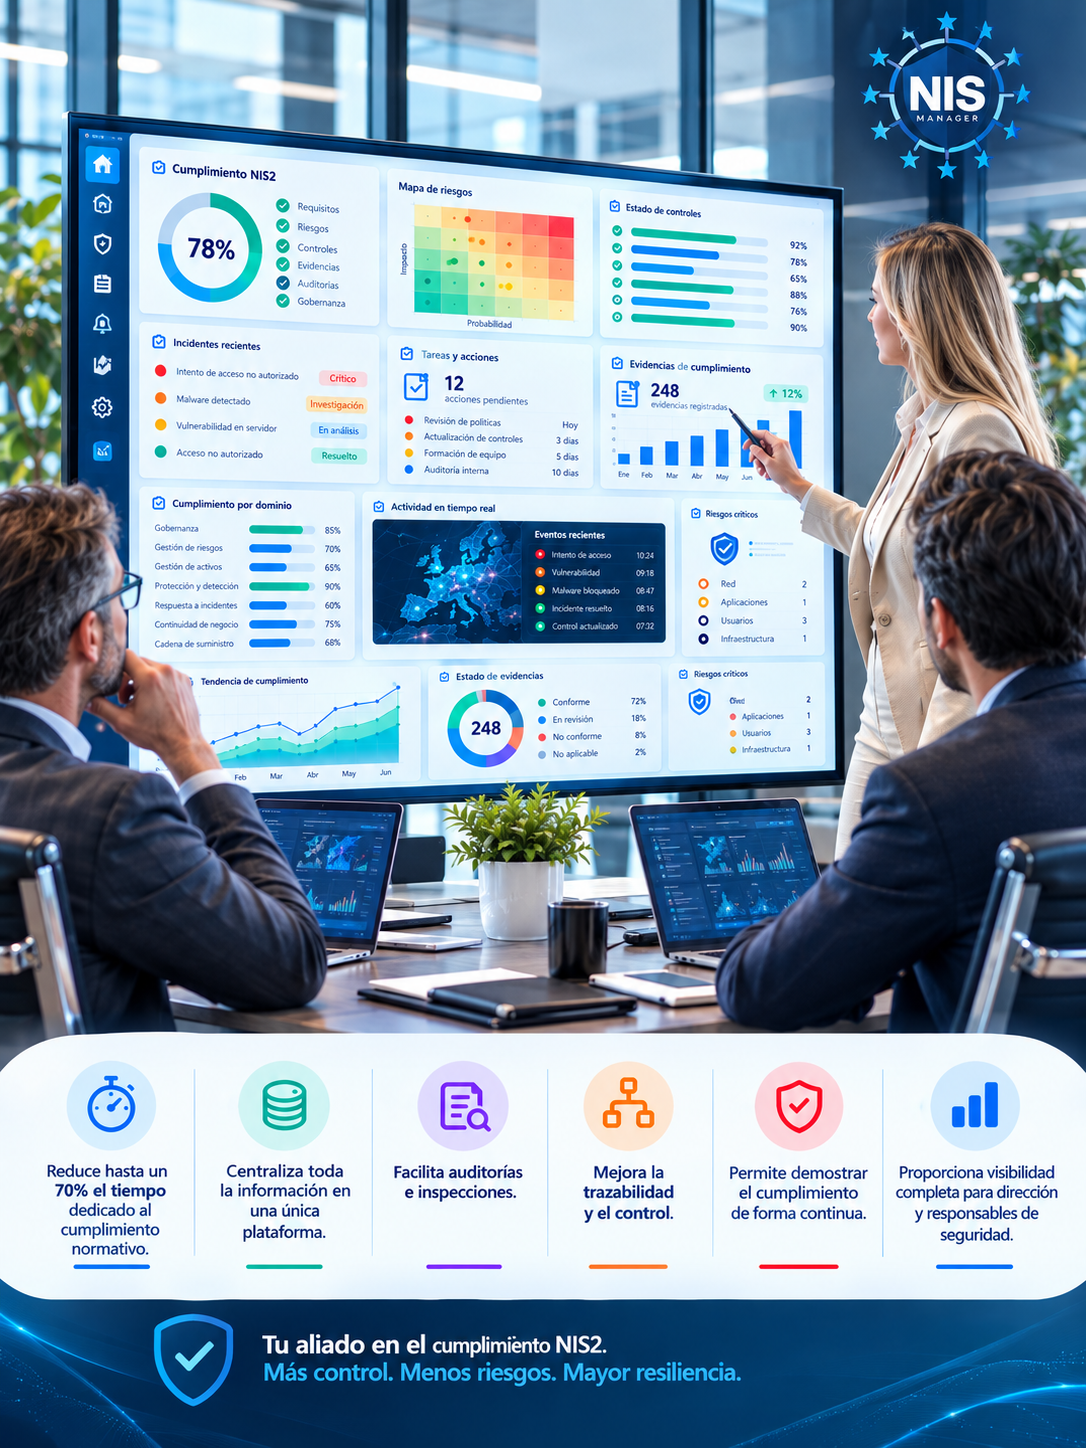
NIS MANAGER es la plataforma desarrollada por NEOTIC para gestionar de forma centralizada el cumplimiento de la Directiva NIS2, incluyendo riesgos, documentación, evidencias, auditorías, incidentes y acciones correctivas.

Permite centralizar toda la información de cumplimiento en una única herramienta, mejorar la trazabilidad, facilitar las auditorías, supervisar riesgos en tiempo real y demostrar el cumplimiento de forma continua.

Sí. La plataforma está diseñada específicamente para centralizar y simplificar la gestión de los requisitos de NIS2, proporcionando una visión completa del estado de cumplimiento de la organización.

Por supuesto. Nuestro equipo puede mostrarte cómo funciona la plataforma y cómo puede ayudarte a reducir el esfuerzo de gestión y control del cumplimiento NIS2.

Porque combinamos consultoría especializada, experiencia en ciberseguridad, servicios gestionados y una tecnología propia como NIS MANAGER, ofreciendo una solución integral para alcanzar y mantener el cumplimiento normativo.

La mejor forma de demostrar el cumplimiento es disponer de una gestión organizada de riesgos, controles, documentación, evidencias y acciones correctivas. Con NIS MANAGER, la plataforma desarrollada por NEOTIC, podrás centralizar toda la información necesaria, mantener un registro actualizado de las actuaciones realizadas y acceder rápidamente a las evidencias requeridas durante auditorías, inspecciones o revisiones regulatorias.

Además de ayudar a cumplir con las obligaciones legales, NIS2 permite fortalecer la seguridad de la organización, mejorar la gestión de riesgos, aumentar la resiliencia ante ciberataques y generar una mayor confianza entre clientes, proveedores y socios estratégicos. Aplicada correctamente, se convierte en una herramienta para impulsar la competitividad y la continuidad del negocio.